

امنیت فروشگاه اینترنتی؛ راهنمای کامل و چکلیست عملی که کمتر کسی جدی میگیرد

اگر فروشگاه اینترنتی دارید و نگران دزدیدهشدن اطلاعات مشتریان، نفوذ به پنل مدیریت یا ازدسترفتن اعتماد خریداران هستید، این نگرانی کاملاً بهجا است. امنیت فروشگاه اینترنتی دیگر یک گزینه لوکس نیست؛ پایهایترین شرط بقا و رشد در فضای رقابتی امروز است. هر روز گزارشهایی از نفوذ به فروشگاههای کوچک و متوسط منتشر میشود که معمولاً بهخاطر غفلت از چند اصل ساده رخ میدهد.
در این راهنمای کامل و عملی، دقیقاً یاد میگیرید امنیت فروشگاه اینترنتی را از کجا شروع کنید، کدام تهدیدات واقعاً خطرناکاند، چه اقداماتی اولویت دارند و چطور بدون صرف هزینههای سنگین، سطح محافظت را بهطور محسوس بالا ببرید. تمام نکات بر اساس تجربههای واقعی مدیریت فروشگاه و اصول استاندارد امنیتی نوشته شدهاند تا بتوانید همین امروز شروع کنید.
امنیت فروشگاه اینترنتی چیست و چرا حیاتی است؟
امنیت فروشگاه اینترنتی مجموعهای از اقدامات فنی، مدیریتی و رفتاری است که از دادههای مشتریان، اطلاعات مالی، پنل مدیریت و زیرساخت فروشگاه در برابر دسترسی غیرمجاز، سرقت، خرابکاری یا سوءاستفاده محافظت میکند. این مفهوم فقط نصب یک آنتیویروس یا فعالکردن SSL نیست؛ لایههای متعددی از رمزنگاری، کنترل دسترسی، پایش مداوم و آمادگی برای بازیابی را شامل میشود.
اهمیت امنیت فروشگاه اینترنتی از دو زاویه قابل بررسی است: اول، اعتماد مشتری. وقتی خریدار اطلاعات کارت بانکی یا آدرس منزل را وارد میکند، انتظار دارد این دادهها امن بماند. هر خبر نفوذ یا لو رفتن اطلاعات، مستقیماً روی نرخ تبدیل و وفاداری تأثیر منفی میگذارد. دوم، زیان مالی و قانونی. باجافزار، سرقت اطلاعات کارت، یا حتی جریمههای مربوط به نقض مقررات حفاظت از داده میتواند هزینههای سنگینی به کسبوکار تحمیل کند.
بسیاری از صاحبان فروشگاه تصور میکنند چون فروشگاه کوچک است یا ترافیک پایینی دارد، هدف حمله قرار نمیگیرد. واقعیت این است که مهاجمان اغلب بهصورت خودکار و انبوه اسکن میکنند و فروشگاههای کمحفاظتشده را سریعتر پیدا میکنند. بنابراین امنیت فروشگاه اینترنتی برای هر اندازهای از کسبوکار اولویت یکسان دارد.
تهدیدات رایج علیه امنیت فروشگاههای آنلاین
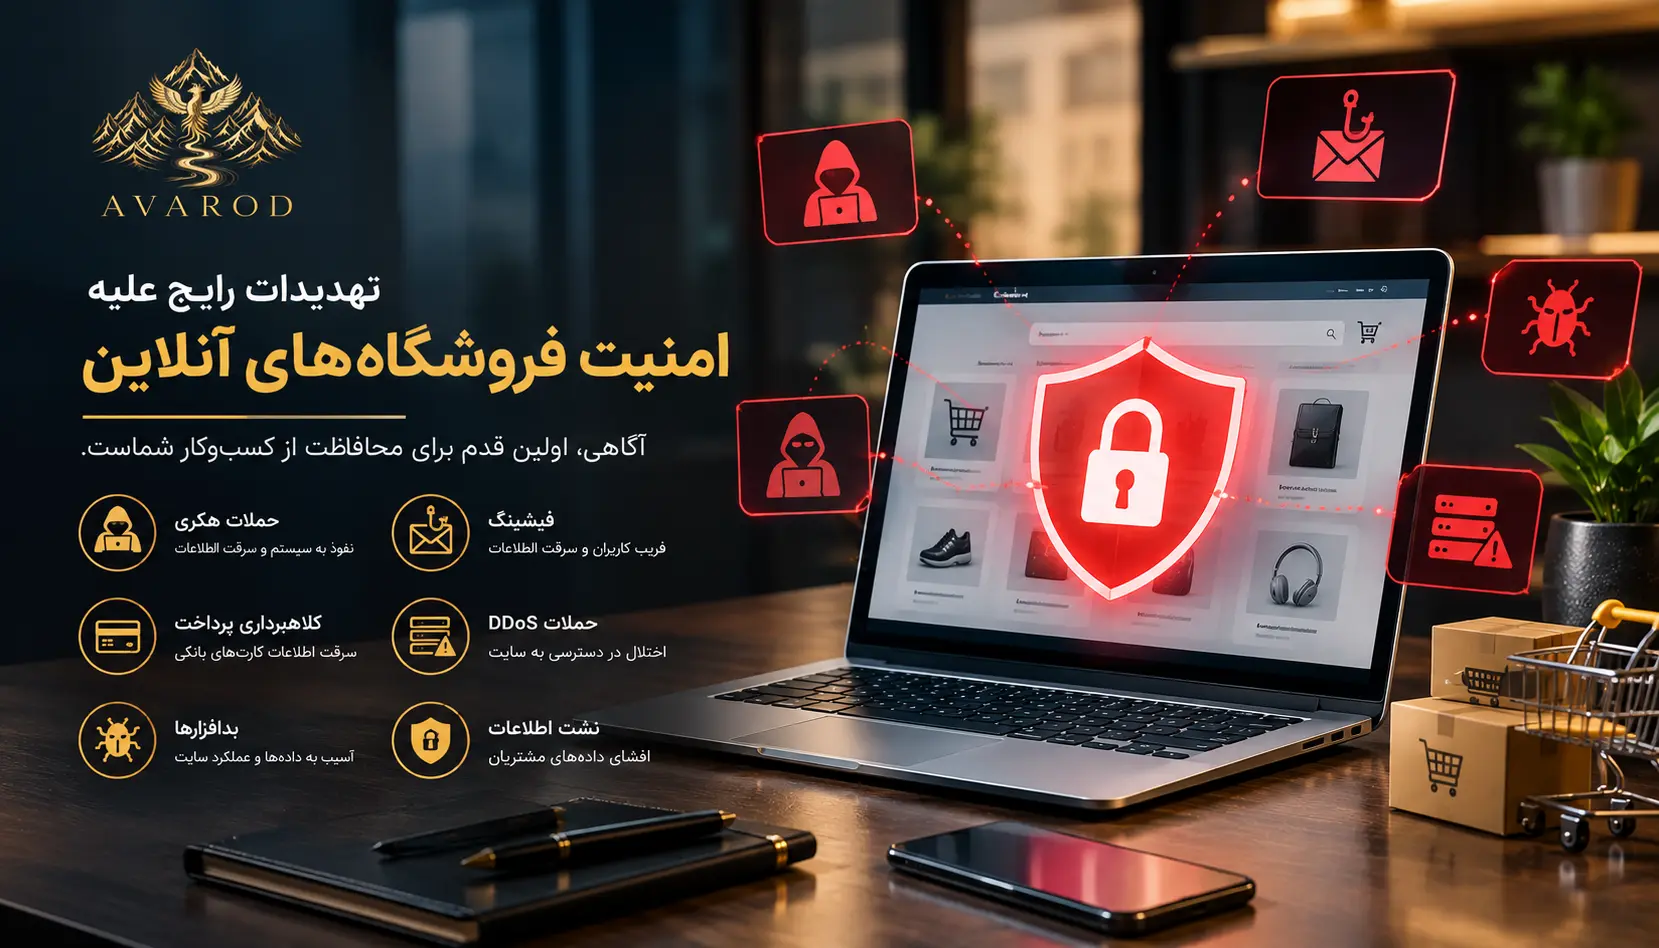
تهدیدات اصلی امنیت فروشگاه اینترنتی را میتوان در چند دسته مشخص دستهبندی کرد: نفوذ به پنل مدیریت از طریق رمزهای ضعیف یا حملات Brute Force، تزریق کد مخرب (مانند SQL Injection یا XSS) از طریق فرمها و ورودیهای ناامن، نصب بدافزار روی سرور یا فایلهای فروشگاه، و حملات انکار سرویس (DDoS) که فروشگاه را موقتاً از دسترس خارج میکند.
یکی از شایعترین مسیرهای نفوذ، پلاگینها و قالبهای بهروزنشده است. بسیاری از فروشگاههای مبتنی بر وردپرس یا پلتفرمهای مشابه، دهها افزونه دارند که برخی از آنها سالها بهروزرسانی نشدهاند. مهاجمان از آسیبپذیریهای شناختهشده این افزونهها برای دسترسی به فایلسیستم یا دیتابیس استفاده میکنند. همچنین، حسابهای کاربری با دسترسی مدیریتی که رمز عبور ساده دارند یا از احراز هویت دو مرحلهای استفاده نمیکنند، نقطه ورود بسیار رایجی هستند.
تهدید دیگر مربوط به زنجیره تأمین است: اگر هاست، درگاه پرداخت یا سرویس شخص ثالثی که به فروشگاه متصل است دچار مشکل شود، تأثیر مستقیم روی امنیت فروشگاه اینترنتی شما خواهد داشت. به همین دلیل انتخاب شرکای فنی قابلاعتماد و بررسی دورهای دسترسیهای اعطاشده به آنها بخشی از مدیریت ریسک محسوب میشود.
اصول پایه برای تقویت امنیت فروشگاه اینترنتی
هر برنامه جدی برای امنیت فروشگاه اینترنتی باید روی چند اصل بنیادین بنا شود: اصل حداقل دسترسی، اصل دفاع در عمق، اصل بهروزرسانی مداوم و اصل پایش و واکنش. اصل حداقل دسترسی یعنی هر کاربر، سرویس یا فرآیند فقط به اندازهای که برای انجام وظیفهاش لازم است دسترسی داشته باشد و نه بیشتر. این کار سطح آسیب را در صورت نفوذ محدود میکند.
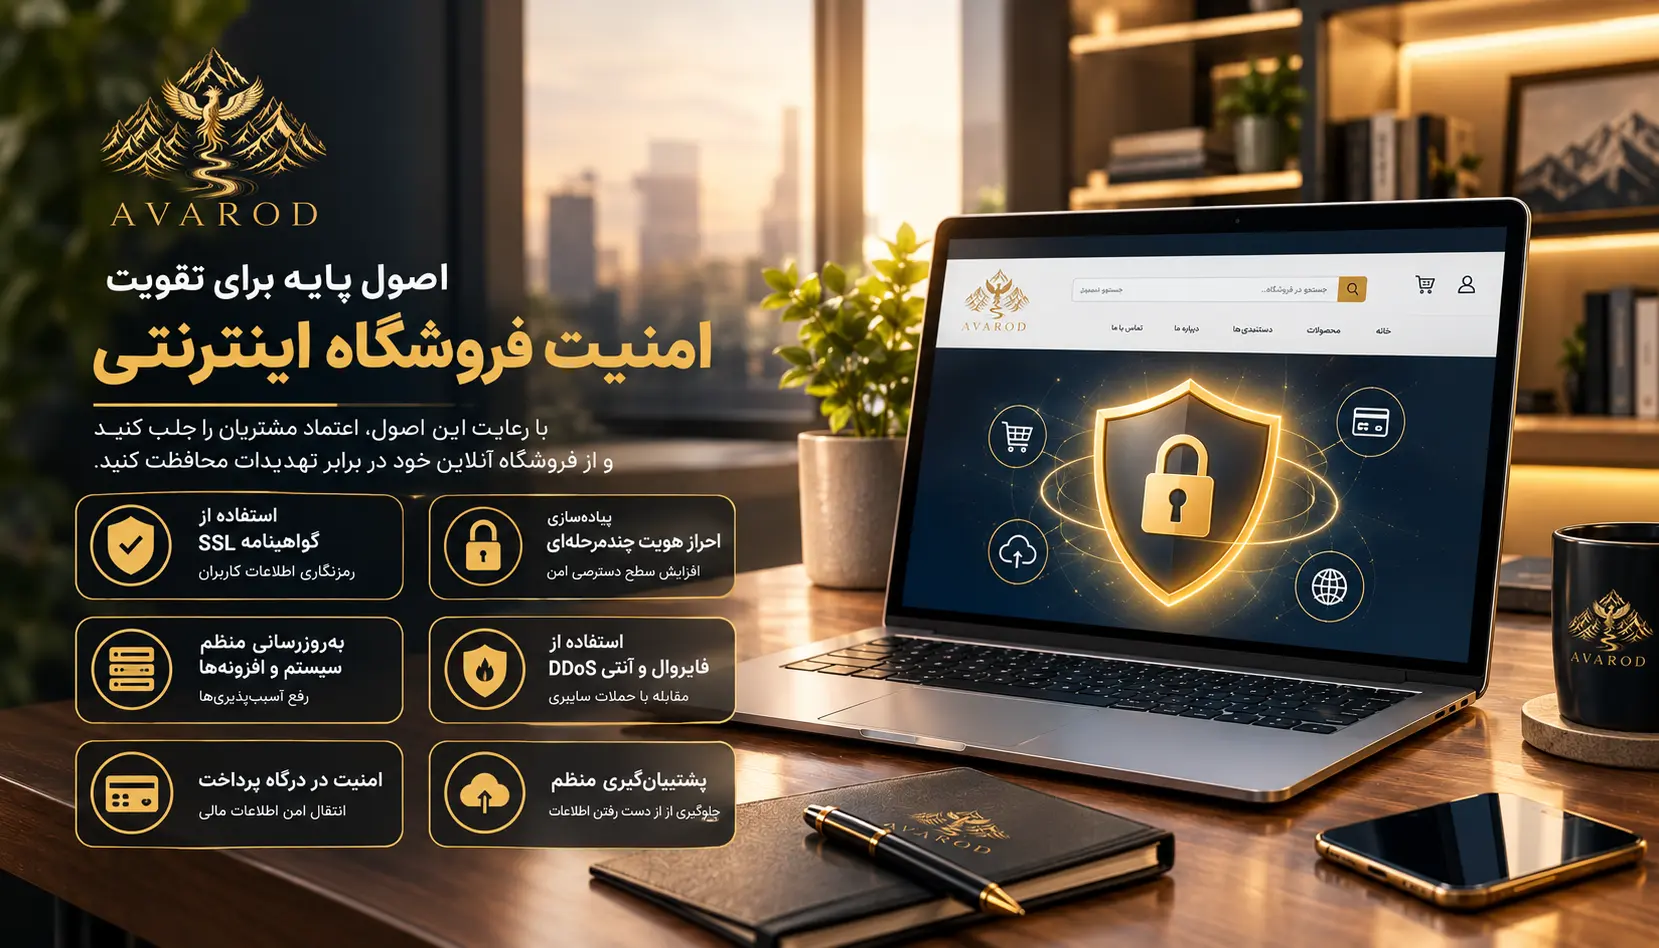
دفاع در عمق به این معناست که به یک لایه امنیتی اکتفا نکنید. حتی اگر SSL دارید و رمزهای قوی استفاده میکنید، هنوز به فایروال، اسکن دورهای فایلها، محدودیت تلاش ورود و پشتیبانگیری منظم نیاز دارید. اگر یک لایه شکست بخورد، لایههای دیگر باید جلوی گسترش آسیب را بگیرند. بهروزرسانی مداوم هم فقط به نرمافزار اصلی محدود نمیشود؛ سیستمعامل سرور، کتابخانهها، پلاگینها و حتی تنظیمات امنیتی باید بهصورت دورهای بازبینی شوند.
پایش و واکنش هم اغلب نادیده گرفته میشود. داشتن لاگهای ورود، هشدار برای تلاشهای مشکوک و یک برنامه ازپیشنوشتهشده برای زمانی که نفوذ رخ میدهد، تفاوت بین یک حادثه قابلکنترل و یک فاجعه کامل را رقم میزند. این اصول را در تمام بخشهای بعدی این راهنما خواهید دید که چگونه بهصورت عملی پیاده میشوند.
گواهینامه SSL و رمزنگاری دادهها در فروشگاه
گواهینامه SSL (یا دقیقتر، TLS) اولین و ضروریترین لایه برای امنیت فروشگاه اینترنتی است. این گواهینامه ارتباط بین مرورگر مشتری و سرور شما را رمزنگاری میکند تا اطلاعات واردشده در فرمها، از جمله دادههای پرداخت و اطلاعات شخصی، در مسیر قابل خواندن نباشند. امروزه نبود قفل سبز یا نمایش «امن نیست» در مرورگرها بهسرعت اعتماد خریدار را از بین میبرد.
فقط نصب گواهینامه کافی نیست. باید اطمینان حاصل کنید که تمام صفحات مهم (بهویژه سبد خرید، صفحه پرداخت و پنل کاربری) از HTTPS استفاده میکنند و هیچ منبعی (تصویر، اسکریپت یا فونت) از HTTP بارگذاری نمیشود. همچنین تنظیمات HSTS (HTTP Strict Transport Security) به مرورگرها میگوید که همیشه از نسخه امن استفاده کنند و از حملات downgrade جلوگیری میکند.
علاوه بر رمزنگاری انتقال، رمزنگاری در حالت سکون هم اهمیت دارد. رمزهای عبور کاربران باید با الگوریتمهای قوی و همراه با salt ذخیره شوند، نه بهصورت متن ساده یا با الگوریتمهای قدیمی. دادههای حساس دیگر (مانند شماره کارت اگر مستقیماً ذخیره میکنید) نیز باید با کلیدهای مدیریتشده رمز شوند. بسیاری از فروشگاهها با استفاده از درگاههای پرداخت استاندارد، نیاز به ذخیره مستقیم اطلاعات کارت را به حداقل میرسانند و این خود یک اقدام مهم امنیتی است.
مدیریت دسترسی و احراز هویت قوی
یکی از مؤثرترین و کمهزینهترین اقدامات برای امنیت فروشگاه اینترنتی، سختگیری روی دسترسیها و روش ورود است. هر حساب کاربری که به پنل مدیریت یا بخشهای حساس دسترسی دارد باید رمز عبور طولانی، تصادفی و منحصربهفرد داشته باشد. استفاده از مدیر رمز عبور برای تیم ضروری است تا از تکرار رمز بین سرویسهای مختلف جلوگیری شود.
احراز هویت دو مرحلهای (2FA) باید برای تمام حسابهای مدیریتی اجباری باشد. ترجیحاً از اپلیکیشنهای authenticator یا کلیدهای سختافزاری استفاده کنید تا وابستگی به پیامک که خودش میتواند هدف حمله باشد، کاهش یابد. همچنین نقشهای کاربری را دقیق تعریف کنید: کارمند پشتیبانی نباید دسترسی به تنظیمات سرور یا ویرایش فایلهای اصلی داشته باشد.
محدود کردن تعداد تلاشهای ورود ناموفق، قفل موقت حساب پس از چند تلاش اشتباه و ثبت لاگ ورودها از جمله اقداماتی هستند که جلوی حملات Brute Force را میگیرند. اگر فروشگاه روی وردپرس یا پلتفرم مشابه اجرا میشود، تغییر آدرس پیشفرض ورود به پنل و محدود کردن دسترسی IPهای خاص (در صورت امکان) نیز لایههای اضافی مفیدی ایجاد میکنند.
بهروزرسانی نرمافزار و پلاگینها
بیشتر نفوذهای موفق به فروشگاههای آنلاین از طریق آسیبپذیریهای شناختهشده در نسخههای قدیمی نرمافزار رخ میدهد. بهروزرسانی منظم هسته پلتفرم، قالب و تمام پلاگینها یکی از پایههای امنیت فروشگاه اینترنتی است. تأخیر چند هفتهای در اعمال بهروزرسانیهای امنیتی میتواند پنجرهای برای مهاجمان باز کند.
قبل از اعمال هر بهروزرسانی مهم، حتماً از فروشگاه پشتیبان کامل بگیرید و در صورت امکان ابتدا روی محیط آزمایشی تست کنید. پلاگینها و قالبهایی که دیگر بهروزرسانی نمیشوند یا از منابع غیررسمی نصب شدهاند باید حذف یا جایگزین شوند. تعداد پلاگینهای فعال را به حداقل لازم برسانید؛ هر افزونه اضافی سطح حمله را بزرگتر میکند.
علاوه بر نرمافزار فروشگاه، سیستمعامل سرور، وبسرور (مانند Nginx یا Apache)، پایگاه داده و کتابخانههای وابسته نیز باید بهروز نگه داشته شوند. بسیاری از هاستهای مدیریتشده این بخش را پوشش میدهند، اما مسئولیت نهایی همچنان با صاحب فروشگاه است که وضعیت بهروزرسانیها را پایش کند.
پشتیبانگیری و برنامه بازیابی
حتی با بهترین اقدامات پیشگیرانه، امکان رخ دادن حادثه وجود دارد. پشتیبانگیری منظم و قابلبازیابی بخش جداییناپذیر امنیت فروشگاه اینترنتی است. پشتیبان باید شامل فایلها، پایگاه داده و در صورت امکان تنظیمات سرور باشد و در مکانی جدا از سرور اصلی (ترجیحاً فضای ابری یا سرور دیگر) نگهداری شود.
صرف داشتن پشتیبان کافی نیست؛ باید بهصورت دورهای فرآیند بازیابی را تست کنید تا مطمئن شوید فایلها سالم هستند و زمان بازیابی در حد قابلقبول است. سیاست نگهداری نسخههای متعدد (مثلاً روزانه برای یک هفته، هفتگی برای یک ماه و ماهانه برای چند ماه) امکان بازگشت به نقطه زمانی قبل از آلودگی را فراهم میکند.
یک برنامه بازیابی نوشتهشده و تمرینشده مشخص میکند که در صورت نفوذ یا ازدسترفتن داده، چه کسی چه کاری انجام دهد، چگونه فروشگاه را موقتاً آفلاین کند، چگونه مشتریان را مطلع کند و چگونه سیستم را به حالت امن بازگرداند. این برنامه بخشی از آمادگی عملیاتی است که اغلب تا زمان وقوع حادثه نادیده گرفته میشود.
محافظت در برابر حملات سایبری رایج
حملات رایج علیه فروشگاههای اینترنتی شامل SQL Injection، Cross-Site Scripting (XSS)، حملات Brute Force روی فرم ورود، و آپلود فایلهای مخرب از طریق فرمها یا بخش رسانهها هستند. برای مقابله با SQL Injection و XSS، ورودیهای کاربر باید اعتبارسنجی و پاکسازی شوند و از کوئریهای پارامتریک استفاده شود. فریمورکها و پلتفرمهای مدرن بسیاری از این محافظتها را بهصورت پیشفرض دارند، اما توسعههای سفارشی اغلب نقطه ضعف ایجاد میکنند.
محدود کردن نوع و اندازه فایلهای قابل آپلود، اسکن فایلهای آپلودشده و ذخیره آنها خارج از مسیر قابل اجرای وبسرور، جلوی بسیاری از بدافزارهای مبتنی بر آپلود را میگیرد. همچنین استفاده از فایروال برنامه وب (WAF) میتواند ترافیک مخرب شناختهشده را قبل از رسیدن به اپلیکیشن فیلتر کند.
پایش مداوم لاگها و استفاده از ابزارهای تشخیص نفوذ یا حداقل هشدار برای الگوهای غیرعادی (مانند تعداد زیاد درخواست از یک IP یا تغییر ناگهانی در فایلهای هسته) به شناسایی سریعتر حملات کمک میکند. هرچه زودتر متوجه شوید، آسیب کمتر خواهد بود.
نقش هاست امن در امنیت فروشگاه اینترنتی
هاست و زیرساخت سرور پایه فیزیکی و منطقی امنیت فروشگاه اینترنتی هستند. انتخاب هاستینگ که بهروزرسانیهای امنیتی منظم انجام میدهد، ایزولهسازی مناسب بین حسابهای مختلف دارد و ابزارهای امنیتی مانند فایروال و اسکن بدافزار ارائه میکند، بخش مهمی از استراتژی امنیتی است. هاستهای اشتراکی ارزان اغلب سطح ایزولهسازی پایینی دارند و مشکل یک همسایه میتواند روی فروشگاه شما تأثیر بگذارد.
برای فروشگاههای جدیتر، هاست مدیریتشده یا سرور اختصاصی/مجازی با پیکربندی سختشده توصیه میشود. تنظیمات سختشده شامل غیرفعال کردن سرویسهای غیرضروری، محدود کردن دسترسی SSH به کلید عمومی، تغییر پورتهای پیشفرض و استفاده از fail2ban یا ابزارهای مشابه برای مقابله با تلاشهای نفوذ است.
همچنین مکان ذخیرهسازی دادهها و انطباق با مقررات محلی (در صورت وجود الزامات مربوط به نگهداری داده در داخل کشور) باید در انتخاب هاست در نظر گرفته شود. یک هاست خوب علاوه بر امنیت فنی، پشتیبانی سریع و شفاف در مواقع بحرانی ارائه میدهد.
چکلیست عملی امنیت فروشگاه اینترنتی
برای اینکه امنیت فروشگاه اینترنتی از حالت نظری خارج شود و به عادت عملی تبدیل شود، این چکلیست را میتوانید بهصورت ماهانه یا فصلی مرور کنید. هر آیتم را بررسی و وضعیت آن را ثبت کنید تا پیشرفت قابل اندازهگیری باشد.
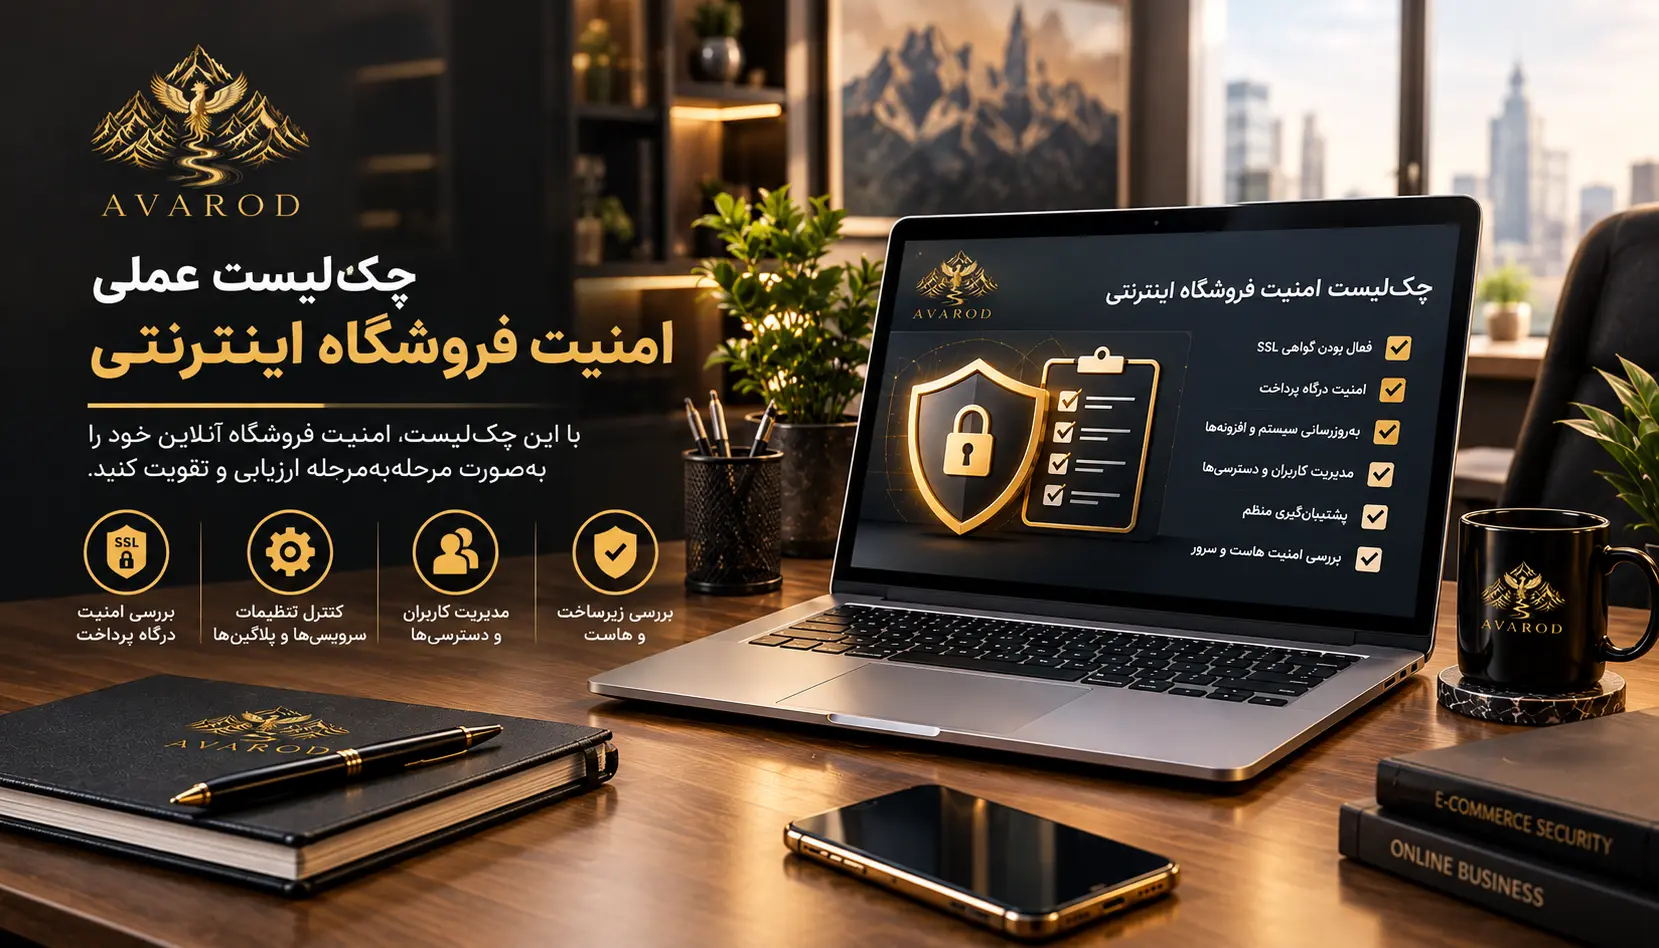
- گواهینامه SSL فعال و معتبر است و تمام صفحات مهم از HTTPS استفاده میکنند.
- تمام حسابهای مدیریتی از رمز قوی و احراز هویت دو مرحلهای استفاده میکنند.
- هسته پلتفرم، قالب و پلاگینها به آخرین نسخه پایدار بهروزرسانی شدهاند.
- پشتیبان کامل روزانه یا حداقل هفتگی گرفته میشود و بازیابی حداقل یکبار در ماه تست شده است.
- تعداد پلاگینهای فعال به حداقل لازم رسیده و افزونههای بلااستفاده حذف شدهاند.
- دسترسیهای کاربران و سرویسهای شخص ثالث بازبینی و در صورت نیاز محدود شدهاند.
- لاگهای ورود و تغییرات مهم بهصورت دورهای بررسی میشوند.
- فایروال یا WAF فعال است و قوانین پایه برای فیلتر کردن ترافیک مخرب پیکربندی شدهاند.
اجرای منظم این چکلیست بهتنهایی بخش بزرگی از ریسکهای رایج را کاهش میدهد و فرهنگ امنیتی را در تیم نهادینه میکند. اگر فروشگاه پیچیدهتری دارید یا دادههای حساستری نگهداری میکنید، افزودن اسکن آسیبپذیری دورهای و تست نفوذ توسط متخصص مستقل نیز توصیه میشود.
سؤالات متداول درباره امنیت فروشگاه اینترنتی
آیا فروشگاه کوچک هم نیاز به اقدامات جدی امنیتی دارد؟
بله. مهاجمان اغلب بهصورت خودکار فروشگاههای کمحفاظتشده را اسکن میکنند و اندازه کسبوکار برای آنها معیار اصلی نیست. حتی یک نفوذ کوچک میتواند اعتماد مشتریان را از بین ببرد و هزینههای بازیابی بالایی ایجاد کند. اقدامات پایهای مانند SSL، رمز قوی، ۲FA و بهروزرسانی منظم برای هر اندازهای ضروری است.
تفاوت SSL و امنیت واقعی فروشگاه چیست؟
SSL فقط ارتباط بین مرورگر و سرور را رمزنگاری میکند. امنیت فروشگاه اینترنتی لایههای بیشتری دارد: کنترل دسترسی، بهروزرسانی نرمافزار، پشتیبانگیری، محافظت در برابر تزریق کد و پایش مداوم. SSL ضروری است اما بهتنهایی کافی نیست.
چقدر باید برای امنیت فروشگاه هزینه کرد؟
بسیاری از اقدامات مهم (رمز قوی، ۲FA، بهروزرسانی منظم، حذف پلاگینهای اضافی) هزینه مستقیم کمی دارند یا رایگاناند. هزینههای اصلی معمولاً مربوط به هاست امنتر، ابزارهای پایش، گواهینامههای پیشرفتهتر یا خدمات تخصصی است. بهتر است هزینه را متناسب با ارزش دادهها و حجم تراکنشها تنظیم کنید.
اگر مشکوک به نفوذ شدیم چه کار کنیم؟
اول فروشگاه را در صورت امکان موقتاً آفلاین یا دسترسی عمومی را محدود کنید. سپس از آخرین پشتیبان سالم بازیابی کنید، تمام رمزها را تغییر دهید، لاگها را بررسی کنید و در صورت نیاز از متخصص کمک بگیرید. اطلاعرسانی شفاف به مشتریان آسیبدیده نیز در بسیاری از موارد الزامی یا حداقل از نظر اعتماد ضروری است.
آیا استفاده از درگاه پرداخت بانکی امنیت را کامل میکند؟
درگاههای معتبر بخش مهمی از ریسک مربوط به دادههای کارت را کاهش میدهند چون اطلاعات حساس را خودشان مدیریت میکنند. با این حال، پنل مدیریت، حسابهای کاربری و سایر دادههای شخصی همچنان نیاز به محافظت دارند. امنیت فروشگاه اینترنتی فقط به بخش پرداخت محدود نمیشود.
جمعبندی و گام بعدی شما
امنیت فروشگاه اینترنتی یک پروژه یکباره نیست؛ فرآیندی مداوم از پیشگیری، پایش و آمادگی برای واکنش است. با تمرکز روی اصول پایه (دسترسی محدود، رمزنگاری، بهروزرسانی، پشتیبانگیری و پایش) میتوانید بخش بزرگی از ریسکهای رایج را کنترل کنید و اعتماد مشتریان را حفظ کنید.
از چکلیست عملی این راهنما شروع کنید، وضعیت فعلی فروشگاه را ارزیابی کنید و اقدامات اولویتدار را یکییکی پیاده کنید. اگر احساس میکنید نیاز به بررسی تخصصیتر یا طراحی برنامه امنیتی متناسب با فروشگاه خود دارید، میتوانید از مشاوره حرفهای استفاده کنید تا نقاط ضعف پنهان شناسایی و برطرف شوند.
فروشگاه امنتر یعنی مشتریان آسودهخاطرتر، نرخ تبدیل بالاتر و آرامش بیشتر برای شما بهعنوان صاحب کسبوکار. امروز اولین گام را بردارید.